"بلاك أكتوبر" الرقمي... الذكاء الاصطناعي يتحول إلى سلاح في حرب الثغرات السيبرانيةhttps://www.majalla.com/node/333741/%D8%B9%D9%84%D9%88%D9%85-%D9%88%D8%AA%D9%83%D9%86%D9%88%D9%84%D9%88%D8%AC%D9%8A%D8%A7/%D8%A8%D9%84%D8%A7%D9%83-%D8%A3%D9%83%D8%AA%D9%88%D8%A8%D8%B1-%D8%A7%D9%84%D8%B1%D9%82%D9%85%D9%8A-%D8%A7%D9%84%D8%B0%D9%83%D8%A7%D8%A1-%D8%A7%D9%84%D8%A7%D8%B5%D8%B7%D9%86%D8%A7%D8%B9%D9%8A-%D9%8A%D8%AA%D8%AD%D9%88%D9%84-%D8%A5%D9%84%D9%89-%D8%B3%D9%84%D8%A7%D8%AD-%D9%81%D9%8A-%D8%AD%D8%B1%D8%A8-%D8%A7%D9%84%D8%AB%D8%BA%D8%B1%D8%A7%D8%AA
علقت مؤسسات حكومية وجهات أخرى بعض خدماتها الإلكترونية مؤقتا عقب الكشف في 21 أكتوبر/تشرين الأول عن ثغرتين خطيرتين في لغة البرمجة "بي إتش بي" (PHP)، المستخدمة في تشغيل عدد كبير من المواقع الإلكترونية. وتُستخدم هذه اللغة على الخوادم لمعالجة طلبات المستخدمين والتعامل مع قواعد البيانات، فيما قد يتيح استغلال الثغرتين تنفيذ أوامر من بُعد على الخادم من دون مصادقة، بما قد يعرّض بيانات حساسة للخطر. ودفع ذلك بعض الجهات إلى تعليق خدماتها احترازيا، ريثما تثبّت التحديثات الأمنية التي أصدرها مطوّرو اللغة.
واكتُشفت إحدى الثغرتين باستخدام الذكاء الاصطناعي ضمن مبادرة "إصلاح ثغرات العالم" (Patch the Planet)، التي تقودها شركة "أوبن إيه آي"، فيما توصل باحثو شركة "ويز" إلى اكتشاف الثغرتين بصورة مستقلة، بمساعدة نماذج الذكاء الاصطناعي.
ويعكس ذلك تنامي دور هذه الأدوات في رصد أخطاء برمجية قد يصعب اكتشافها بالوسائل التقليدية، لكنه يسلّط الضوء أيضا على الوجه الآخر لهذه التقنية، إذ يمكن أن تساعد المهاجمين في تحليل الثغرات واستغلالها بوتيرة أسرع. وفي ظل هذا السباق، تتزايد الضغوط على المؤسسات لتحديث أنظمتها وسد الثغرات قبل أن تتحول نقاط الضعف البرمجية إلى اختراقات فعلية.
علامَ يقوم الخلل المكتشَف؟
توجد الثغرتان في محرك لغة "بي إتش بي" الذي ينفذ التعليمات البرمجية على الخادم. وأثناء معالجة طلبات المستخدمين، قد تؤدي أخطاء في إدارة الذاكرة إلى خلل يسمح للمهاجم، في ظروف معينة، باستغلال الخادم لتنفيذ أوامر عن بُعد دون الحاجة إلى حساب أو تسجيل الدخول. لذلك، لا تكفي كلمة مرور قوية لحماية النظام من هذا النوع من الثغرات.
وحصلت كل من الثغرتين على 9.2 من 10 وفق الإصدار الرابع من نظام التقييم المشترك للثغرات الأمنية (CVSS)، الذي يقيس شدة الثغرات بناءً على عوامل تشمل سهولة استغلالها وآثارها المحتملة. وتضع هذه الدرجة الثغرتين ضمن فئة الخطورة الحرجة، وهي الفئة الأعلى في تصنيف النظام، وإن كانت الدرجة القصوى تبلغ 10 من 10. وتشمل الأنظمة التي قد تتأثر مواقع تعمل بـ"ووردبريس" و"دروبال" و"جوملا"، إلى جانب تطبيقات مخصصة تستخدم إصدارات متأثرة من "بي إتش بي". لكن قابلية الاستغلال الفعلية تختلف باختلاف إصدار اللغة وبيئة التشغيل وإعداداتها.
توجد الثغرتان في محرك لغة "بي إتش بي" الذي ينفذ التعليمات البرمجية على الخادم. وأثناء معالجة طلبات المستخدمين، قد تؤدي أخطاء في إدارة الذاكرة إلى خلل يسمح للمهاجم، في ظروف معينة، باستغلال الخادم لتنفيذ أوامر عن بُعد دون الحاجة إلى حساب أو تسجيل الدخول
وإذا نجح الهجوم فقد يتمكن المهاجم من قراءة ملفات تحتوي على بيانات الاتصال بقواعد البيانات، أو تعديل صفحات الموقع أو زرع برمجيات خبيثة وتعطيل الخدمة نفسها. وقد يحاول استخدام الخادم للوصول إلى أنظمة أخرى داخل المؤسسة. ولو بقي الخلل دون اكتشاف لاستمر تعرض الأنظمة للخطر دون أن يعرف المسؤولون أنهم بحاجة إلى إصلاحه.
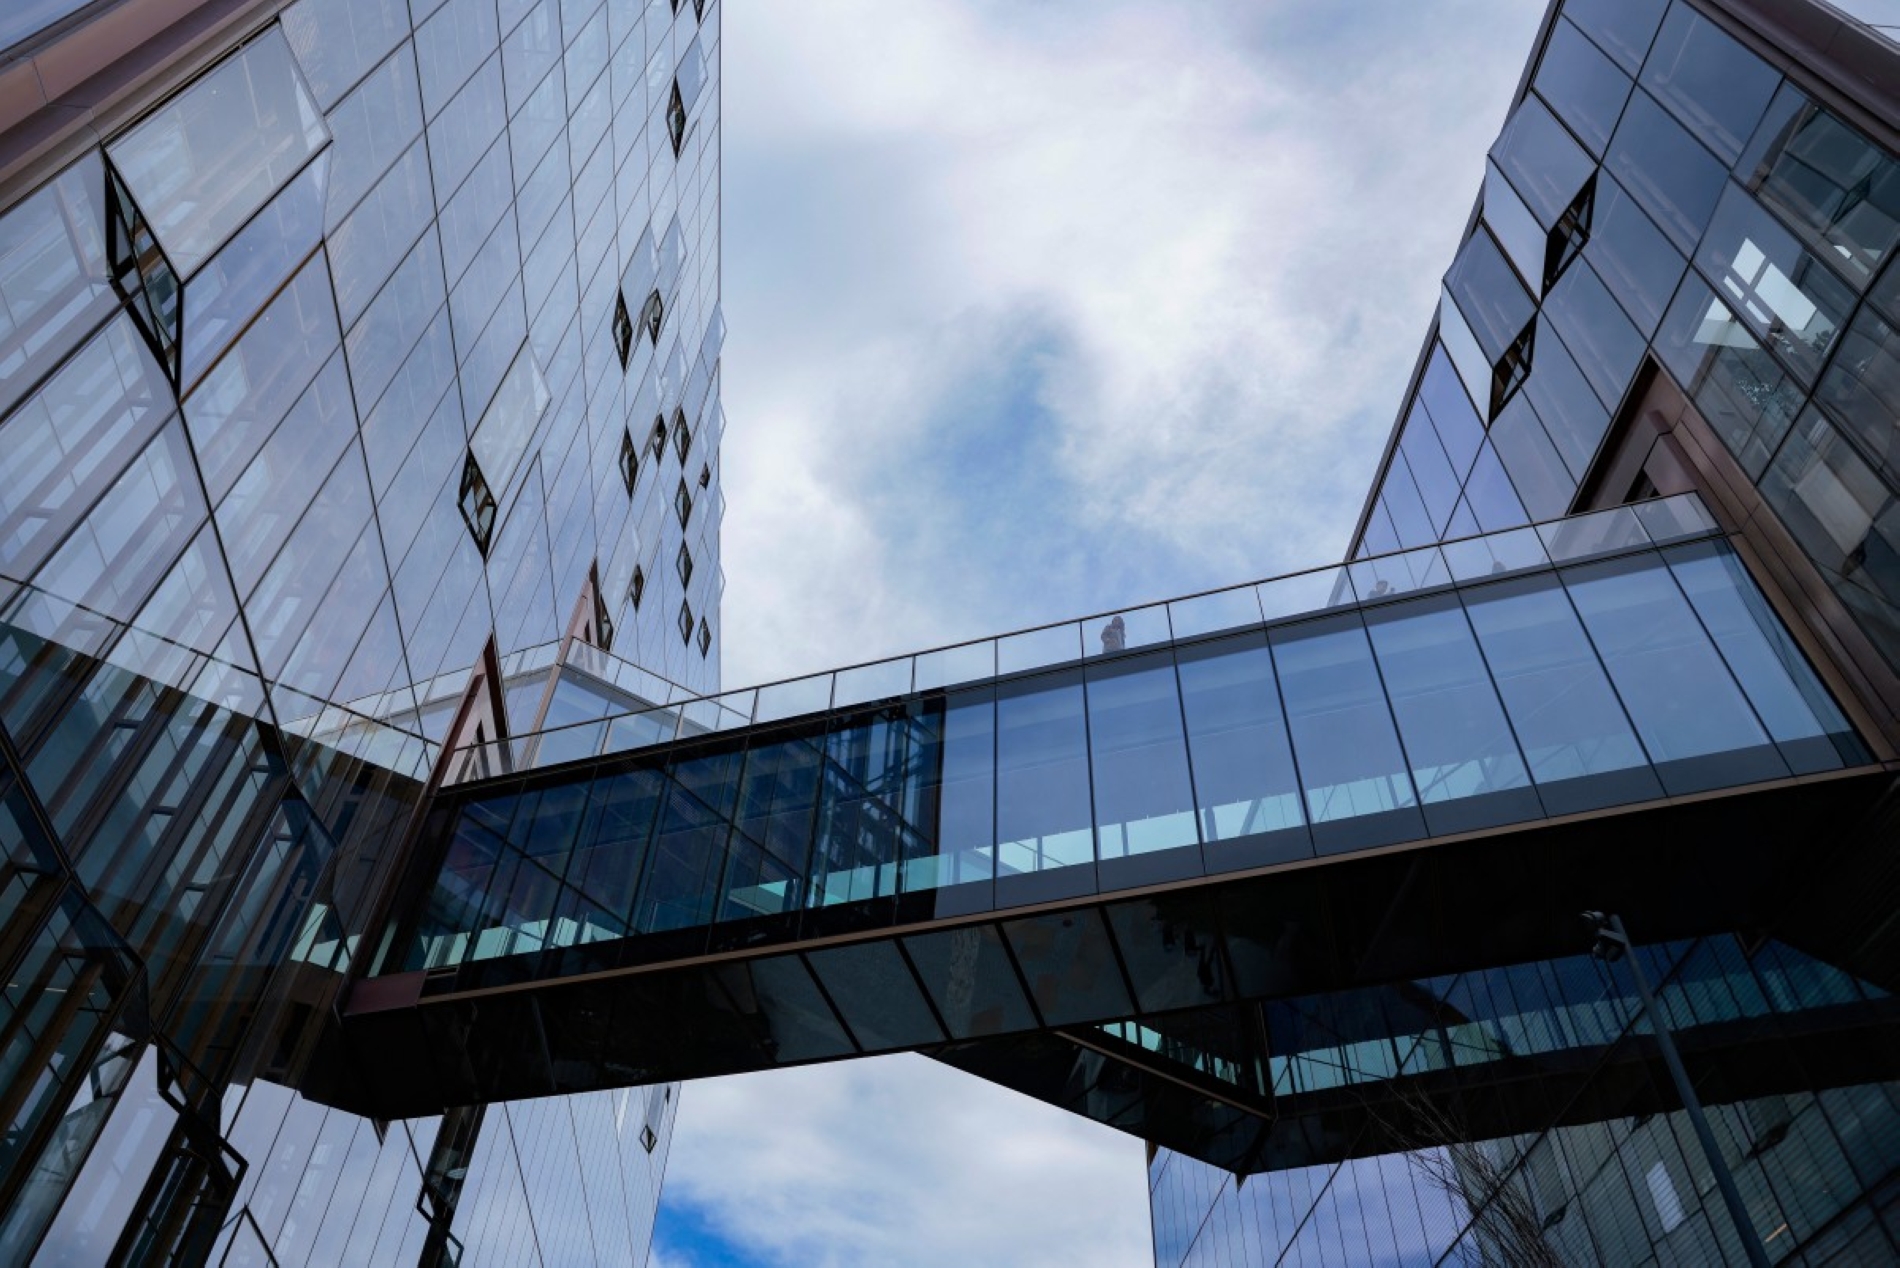
مقر شركة "أوبن إيه آي"، سان فرانسيسكو، كاليفورنيا، 20 أكتوبر 2026
وكان اكتشاف الباحثين الأمنيين للثغرات وإبلاغ المطورين بها مهما لأن جهات مهاجمة كانت قد بدأت محاولة استغلالها قبل الإعلان عنها وتوافر الإصلاح. وهذا ما يعرف بمحاولات استغلال يوم الصفر أو "زيرو داي"، حين يستهدف المهاجم خللا لم يكتشفه المسؤولون الامنيون. فقد أعلنت "أمازون" رصد محاولة تعود إلى 17 أكتوبر/تشرين الأول، قبل الإفصاح العلني بأربعة أيام، عبر أنظمة مصممة لاستدراج المهاجمين ورصد نشاطهم. هذا يعني أن المهاجمين كانوا يحاولون استغلال الثغرات بالفعل بينما كان الباحثون والمطورون يعملون على إصلاحها.
كيف أثر اكتشاف الثغرتين على الخدمات حول العالم؟
دفع الكشف عن الثغرتين جهات حكومية وشركات إلى الاختيار بين استمرار خدماتها وهي معرضة للخطر أو إيقافها مؤقتا حتى تأمينها. وحث مكتب التحقيقات الفيديرالي ووكالة الأمن القومي الأميركية المؤسسات على تثبيت التحديثات فورا. وإذا تعذر ذلك أوصيا بإيقاف الأنظمة المتأثرة مؤقتا. كما دعت السلطات البريطانية إلى فحص الخوادم بحثا عن مؤشرات اختراق أو برامج تركها المهاجمون تسمح لهم بالعودة لاحقا.
وظهرت آثار هذه الإجراءات في خدمات يستخدمها الناس يوميا. أوقفت شركة "بامبو إتش آر" الأميركية منصتها لإدارة الموارد البشرية يوم 21 أكتوبر/تشرين الأول. وأقرت بأن القرار عطل أعمالا تشمل تجهيز الرواتب. ثم أعادت الخدمة بعد أكثر من 6 ساعات عقب تثبيت الإصلاحات واختبارها. وعلقت "أورانج" الفرنسية الوصول إلى بعض مواقعها وتطبيقاتها. وفي اليابان أوقفت شركة الطيران "إيه إن إيه" إصدار بطاقات الصعود عبر محفظة "آبل" مع استمرار الحجز وشراء التذاكر وتسجيل الوصول عبر الإنترنت. وأكدت أن الإجراء احترازي وليس نتيجة هجوم أو تسريب بيانات.
دفع الكشف عن الثغرتين جهات حكومية وشركات إلى الاختيار بين استمرار خدماتها وهي معرضة للخطر أو إيقافها مؤقتا حتى تأمينها. وحث مكتب التحقيقات الفيديرالي ووكالة الأمن القومي الأميركية المؤسسات على تثبيت التحديثات فورا
وشملت الإجراءات مؤسسات تعليمية أيضا. فقد أوقفت جامعة فرايبورغ الألمانية مواقع وخدمات بينها منصة للتعلم وخدمات مرتبطة بالدخول الموحد. وعزلت شبكة البحث والتعليم الإيطالية "غار" بعض خدماتها الى حين تحديثها.
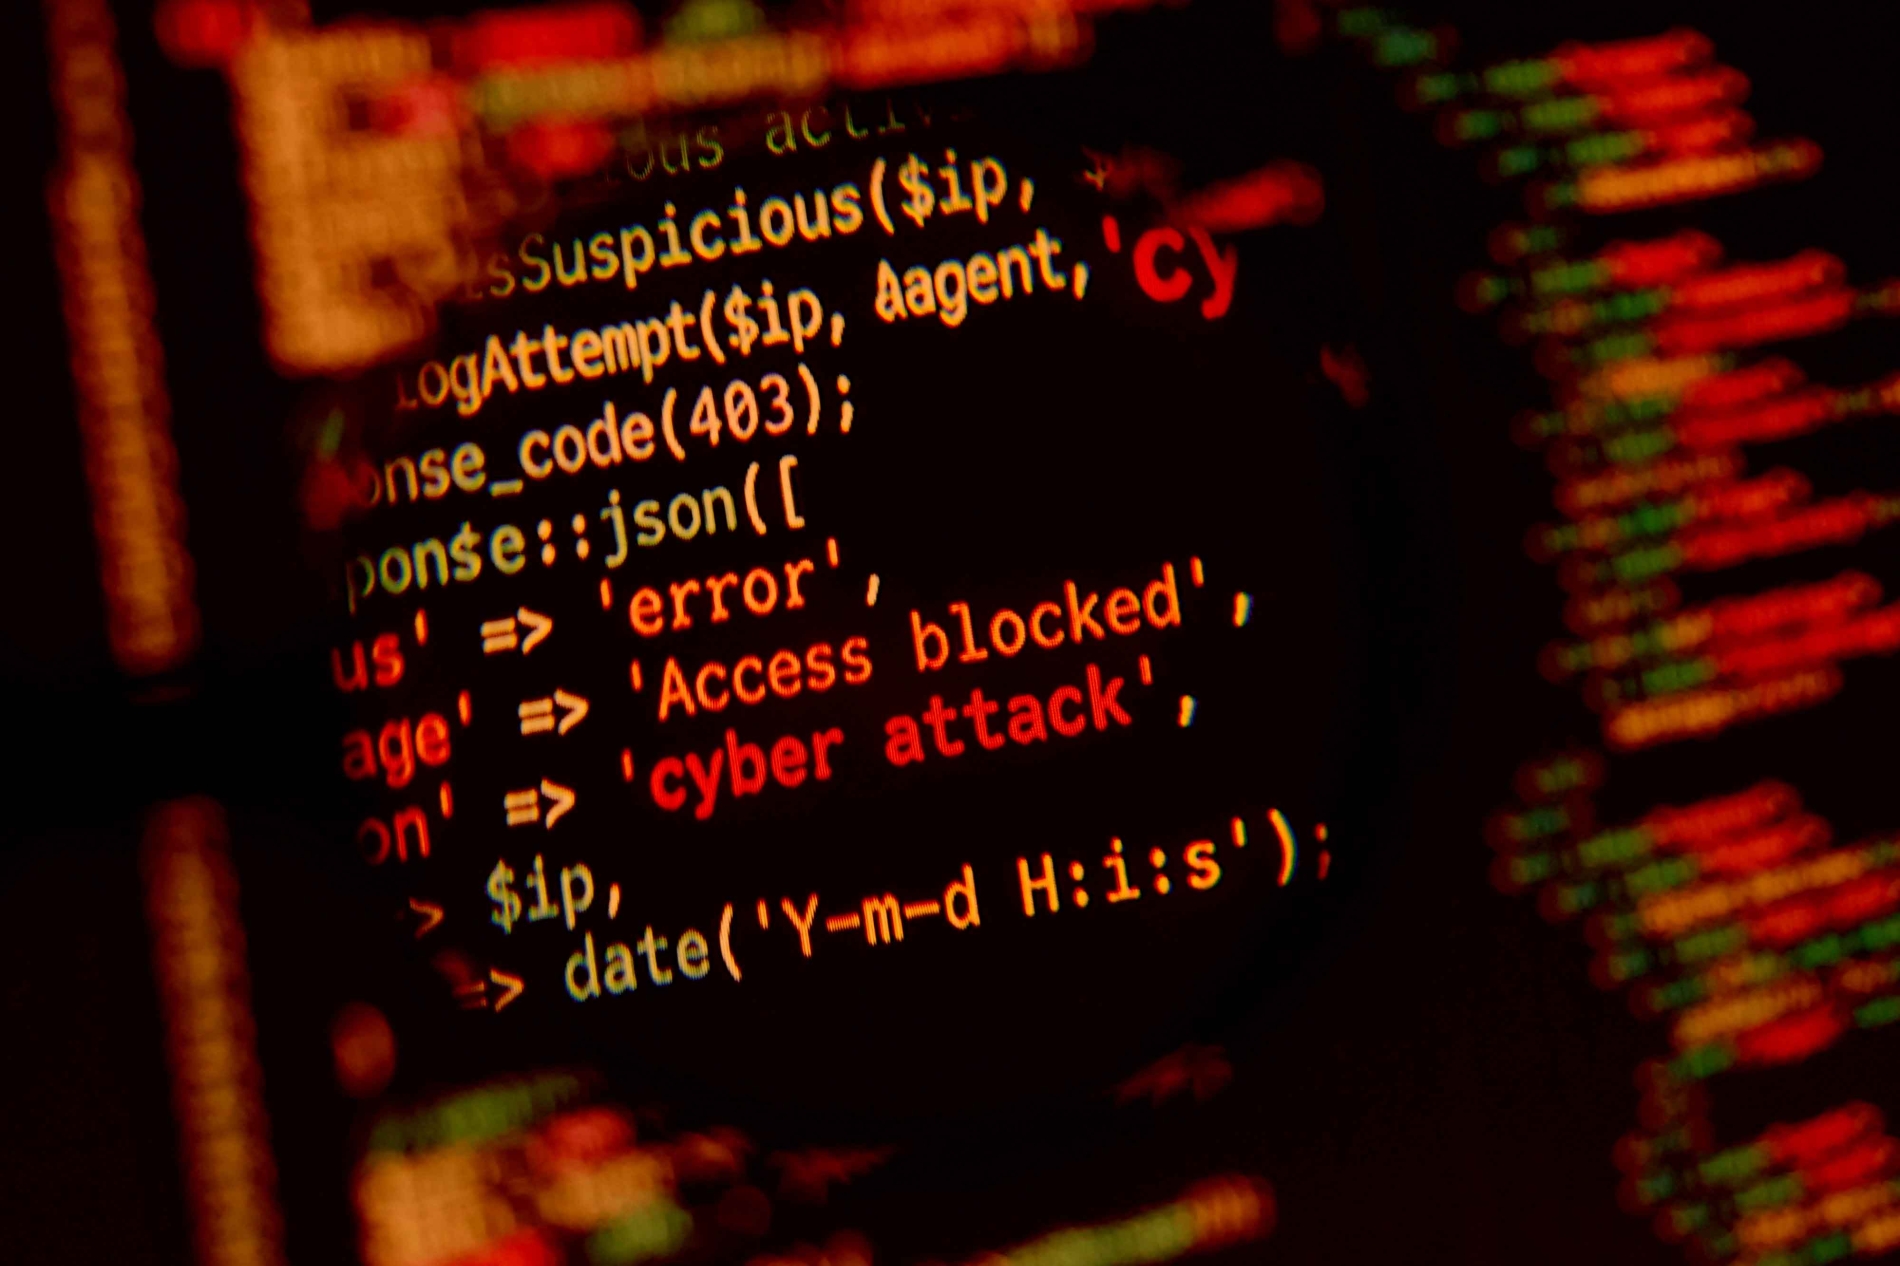
عبارة "هجوم سيبراني" إلى جانب شيفرات لغة "بي أتش بي"، 22 أكتوبر 2026
وفي السعودية أصدرت الهيئة الوطنية للأمن السيبراني تنبيها حرجا يوم 21 أكتوبر/تشرين الأول يدعو إلى تطبيق التحديثات. ولم يعلن التنبيه عن اختراق أو وقف خدمات داخل المملكة لكنه يعكس اتساع الاستجابة الدولية لخطر يطال مؤسسات في دول وقطاعات مختلفة بسبب اعتمادها على البرنامج نفسه.
"بلاك أكتوبر"
لم تكن ثغرتا "بي إتش بي" حادثة معزولة في مشهد الأمن السيبراني، إذ انتشرت على منصات التواصل تسمية "بلاك أكتوبر" (Black October) لوصف تزامن الكشف عن سلسلة من الثغرات الأمنية وحوادث الاختراق وتسريب البيانات خلال فترة قصيرة. وشملت هذه التطورات منصات للمطورين وخدمات رقمية، فيما تعود بعض الهجمات التي كُشف عنها خلال هذه الفترة إلى أشهر سابقة. وشملت الحوادث سرقة بيانات 321,810 حسابات لدى منصة "زيبور" (Zeabur)، وتعريض نحو 400 ألف موقع للخطر عبر إضافات "أبدرافت بلس" (UpdraftPlus)، فضلا عن اضطرابات طالت خدمات رقمية وشركات في دول عدة. غير أن هذه الأرقام لا تمثل حصيلة موحدة لموجة واحدة، إذ يعود بعض الاختراقات إلى أشهر سابقة. وتكشف هذه التطورات، في المقابل، عن اتساع الأثر المحتمل لثغرة واحدة عندما تصيب برمجيات واسعة الانتشار، وعن دور الذكاء الاصطناعي في تسريع اكتشاف الثغرات المعقدة وتطوير وسائل استغلالها، بما يفرض على المؤسسات تقليص الوقت الفاصل بين الكشف عن الخلل وإصلاحه.
خدمات مختلفة تعتمد على البرنامج نفسه
أظهرت ثغرتا "بي إتش بي" كيف يمكن لخلل في برنامج واحد أن يدفع شركات وجامعات وجهات حكومية في دول مختلفة إلى تعليق خدماتها في الوقت نفسه. فهذه المؤسسات تقدم خدمات مختلفة ولا ترتبط جميعها بشبكة واحدة. لكنها تعتمد على اللغة نفسها لتشغيل مواقعها ومعالجة البيانات. لذلك اضطرت إلى مراجعة أنظمتها وتحديثها بالتزامن.
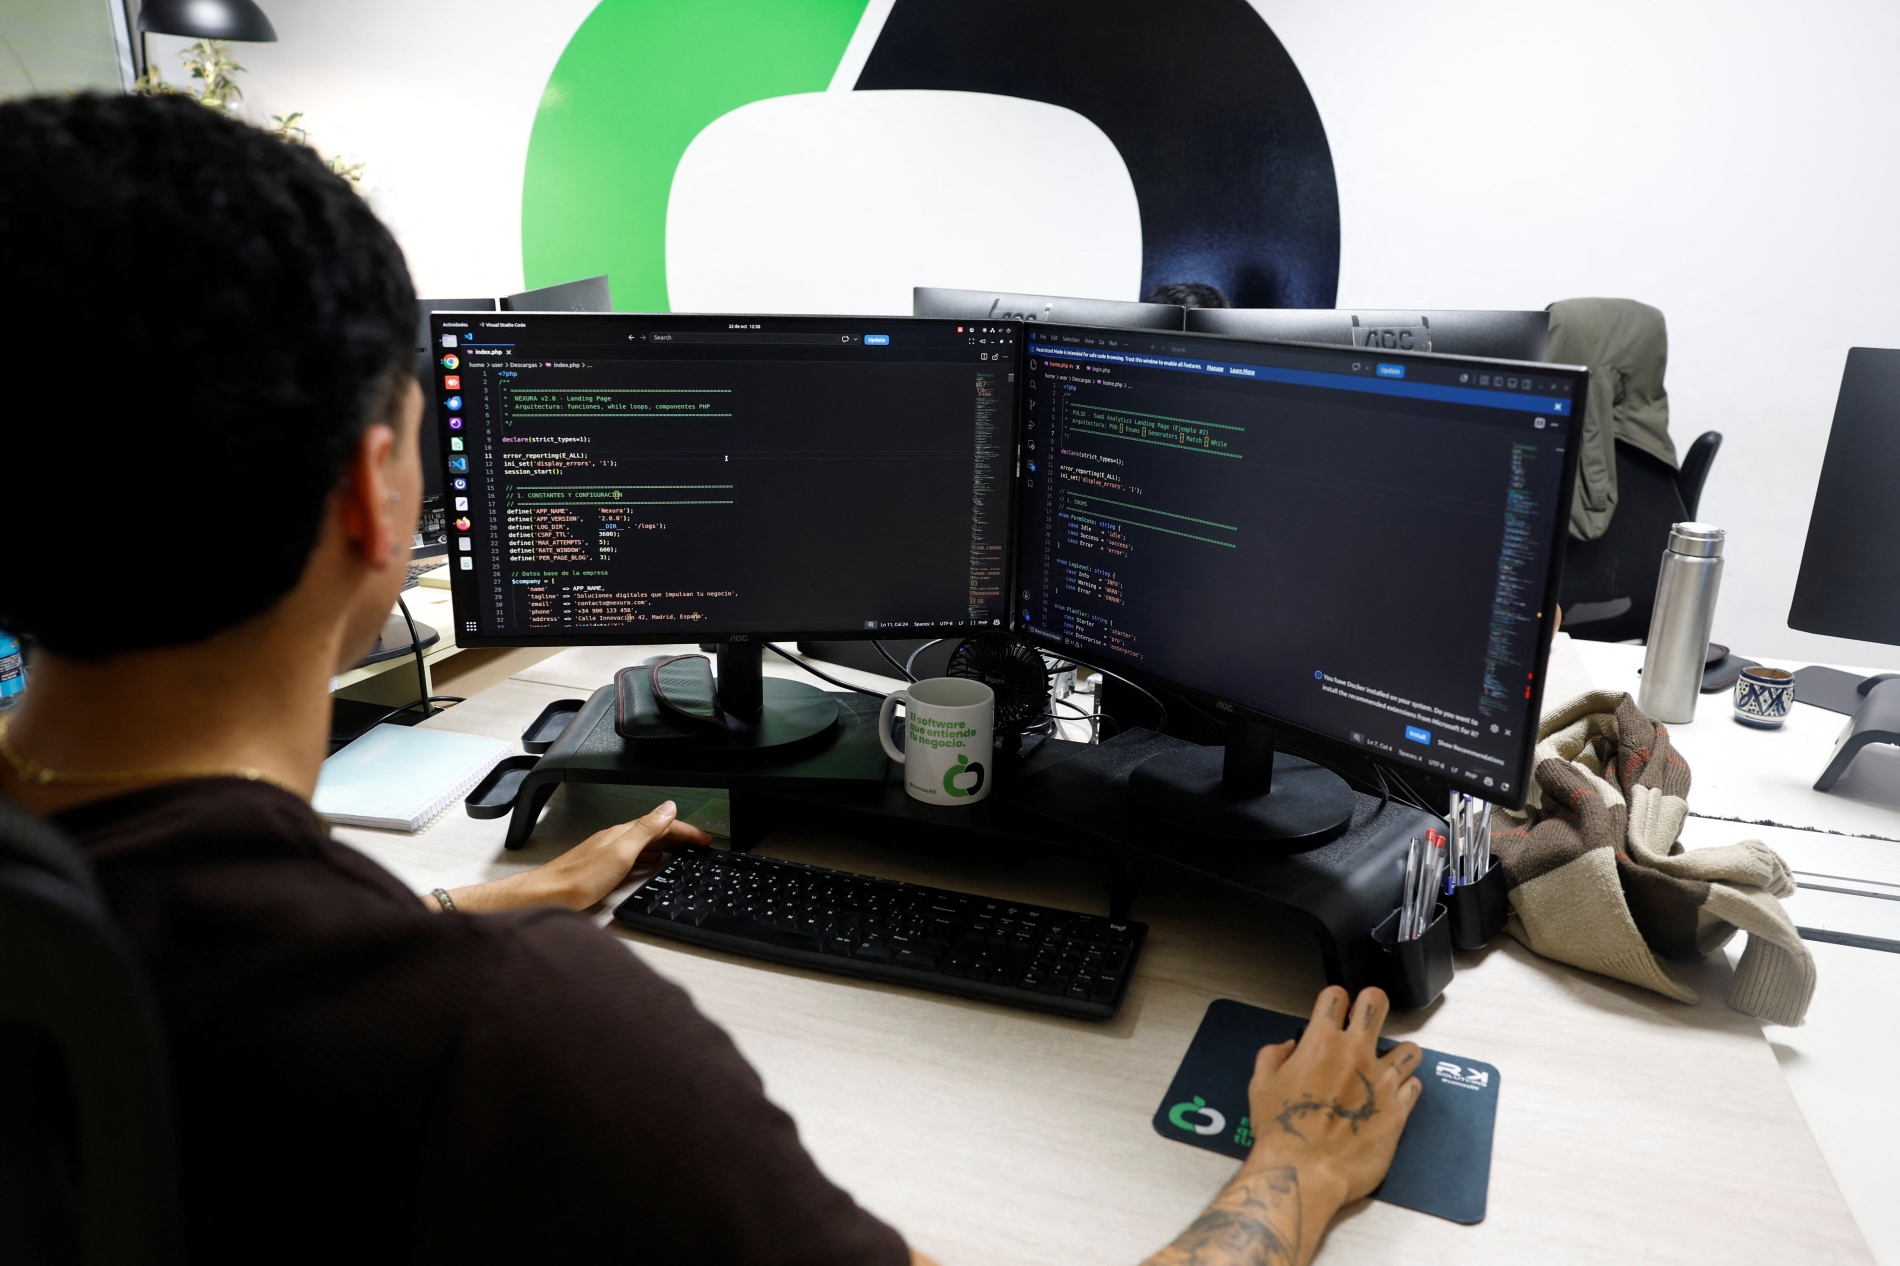
مبرمج يعمل على شيفرات لغة "بي أتش بي" في شركة "آر كيه سوليوشنز" لتطوير البرمجيات، في مدينة غيرنيكا، إسبانيا، 22 أكتوبر 2026
ويأتي هذا الاعتماد لأن المؤسسات لا تبني كل ما تحتاجه من الصفر. فهي تستخدم برامج جاهزة وقواعد بيانات وخدمات استضافة ودفع توفر الوقت والتكلفة وتسرع العمل. وقد تمر عملية شراء واحدة عبر أنظمة تابعة لشركات عدة دون أن يعرف المستخدم شيئا عنها. لكن تعطل أحد المكونات الأساس قد يمنعه من إتمام المعاملة كلها. كما قد تستخدم خدمات تبدو مستقلة البرنامج نفسه فتتعرض للخطر نفسه عند اكتشاف ثغرة فيه.
وهذا ما يفسر اتساع الاستجابة لثغرتي "بي إتش بي". فالخلل لم يكن محصورا في موقع يستطيع صاحبه إصلاحه وحده. كان على كل جهة تستخدم إصدارات متأثرة أن تتحرك. واختارت بعض المؤسسات إيقاف خدماتها حتى تنتهي من التحديث والاختبار. وهنا تصل آثار الثغرة إلى المستخدم قبل وقوع اختراق مؤكد. فقد يتعطل تجهيز راتب موظف أو إجراء سفر أو خدمة تعليمية بسبب قرار احترازي لحماية البيانات.
الخلل لم يكن محصورا في موقع يستطيع صاحبه إصلاحه وحده. كان على كل جهة تستخدم إصدارات متأثرة أن تتحرك. واختارت بعض المؤسسات إيقاف خدماتها حتى تنتهي من التحديث والاختبار
وسبق أن ظهرت نتائج أشد لهذا الاعتماد المشترك. ففي عام 2017 أصاب هجوم "وانا كراي" (Wannacry) أكثر من 200 ألف حاسوب في أكثر من 100 دولة. وفي إنكلترا، تعطلت خدمات نحو 80 مؤسسة تابعة لهيئة الصحة الوطنية بسبب الإصابة أو الإيقاف الاحترازي. وألغيت قرابة 20 ألف موعد وعملية واضطرت أقسام طوارئ إلى تحويل مرضى لمستشفيات أخرى. وتأثرت جهات لم تصب مباشرة لأنها شاركت أنظمة مع مؤسسات متضررة أو أوقفت خدماتها للحماية. وهكذا وصل أثر الهجوم إلى مرضى لا علاقة لهم بالبرنامج أو الثغرة.
وفي يوليو/تموز 2024، تسبب تحديث خاطئ لبرنامج الحماية التابع لشركة "كراودسترايك" في تأثر نحو 8.5 مليون جهاز "ويندوز". وكانت تمثل أقل من 1 في المئة من أجهزة "ويندوز" عالميا بحسب "مايكروسوفت". ومع ذلك كان الاضطراب واسعا لأن الأجهزة المتأثرة تعمل داخل مؤسسات تقدم خدمات أساسية. فقد تعطلت الأجهزة بسبب تحديث لبرنامج تستخدمه المؤسسات لحمايتها. وهو ما يوضح أن الاعتماد على المورد نفسه قد ينشر أثر الخطأ بين جهات كثيرة حتى دون تدخل مهاجم.
ويصعب على المؤسسات بناء بديل لكل برنامج تستخدمه بسبب الوقت والتكلفة. لذلك تركز جهود الحماية على تشديد معايير الأمان ومراجعة الموردين وتجهيز بدائل للخدمات الحيوية. وتزداد أهمية ذلك في القطاع المالي حيث قد يؤدي تعطل مورد مشترك إلى اضطراب خدمات بنوك عدة معا.
كاميرات مراقبة بالقرب من برج إليزابيث، المعروف باسم "بيغ بن"، ومبنى البرلمان البريطاني، لندن، بريطانيا، 21 أكتوبر 2026
وتشمل جهود الحد من هذه المخاطر تطوير البرمجيات واختبار تحديثاتها واختيارها قبل الشراء. فتعتمد "مايكروسوفت" التوزيع التدريجي لبعض التحديثات على مجموعات محدودة من الأجهزة قبل تعميمها، بهدف رصد المشكلات المحتملة مبكرا. كما أعادت حادثة "كراودسترايك" تسليط الضوء على أهمية الحد من اعتماد برامج الحماية على المكونات الأساس لنظام التشغيل، بحيث لا يؤدي خلل في أحدها إلى تعطيل الجهاز بأكمله.
بالتوازي، تدعو مبادرة "الأمان منذ التصميم" (Secure by Design)، التي تقودها وكالة الأمن السيبراني وأمن البنية التحتية الأميركية، إلى دمج الحماية في البرمجيات منذ مراحل تطويرها الأولى، بدلا من التعامل معها بوصفها إجراءً يضاف لاحقاً. كما أصدرت الوكالة، بالتعاون مع مكتب التحقيقات الفيديرالي، إرشادات "الأمان بناءً على طلب المشتري" (Secure by Demand)، لمساعدة المؤسسات على تقييم الممارسات الأمنية لمورّدي البرمجيات قبل الشراء، وعدم حصر قراراتها في السعر وسرعة التنفيذ، بل أخذ مستوى الأمان والقدرة على معالجة الثغرات في الحسبان.
لكن نجاح هذه الإجراءات يعتمد أيضا على سرعة تنفيذها. فالذكاء الاصطناعي الذي ساعد في اكتشاف ثغرات "بي إتش بي" قد يسرع عمل المدافعين والمهاجمين معا. وكلما تقلص الوقت بين اكتشاف الخلل ومحاولة استغلاله زادت حاجة المؤسسات إلى تطبيق الإصلاحات بسرعة.
الذكاء الاصطناعي في خدمة الطرفين
دخل الذكاء الاصطناعي مجال الأمن السيبراني مثلما دخل مجالات أخرى. ويمكن استخدامه لحماية الأنظمة أو مهاجمتها. فهو يساعد في قراءة كميات كبيرة من الكود وتتبع طريقة انتقال البيانات بين أجزاء البرنامج. ويقترح مواضع قد تحتوي على أخطاء ثم يساعد الباحث في تصميم اختبارات للتحقق منها. ويمكنه أيضا اقتراح إصلاحات وفحص ما إذا كانت تعالج الخلل دون تعطيل وظائف أخرى.
وفي واقعة "بي إتش بي" استخدم الباحثون هذه القدرات للوصول إلى أخطاء معقدة في إدارة الذاكرة وإثبات إمكان استغلالها. وهذه خطوة مهمة لأن وجود خطأ برمجي لا يعني بالضرورة معرفة كيفية تحويله إلى هجوم. وقد ساعد الذكاء الاصطناعي في البحث والاختبار والتحقق من الإصلاحات بينما قاد المطورون إعداد التحديثات.
وتظهر نتائج أخرى حجم الاستفادة الدفاعية. ففي تحدي الأمن السيبراني الأميركي عام 2025 اكتشفت الأنظمة المشاركة 18 ثغرة حقيقية وقدمت 11 إصلاحا لها. وفي بريطانيا أعلنت الحكومة استخدام الذكاء الاصطناعي لاكتشاف ومعالجة 1,352 ثغرة عبر برمجيات تابعة لـ18 جهة حكومية.
لكن المهاجم يستطيع استخدام القدرات نفسها. فقد يطلب تحليل برنامج بحثا عن أخطاء أو مقارنة نسختين لمعرفة ما تغير بعد تحديث أمني. ثم يستخدم النتائج لتجهيز محاولة استغلال ضد الأجهزة التي لم تحدث.
وفي تقرير نشرته "أنثروبيك" في سبتمبر/أيلول 2026 وصفت نشاطا هجوميا يستخدم الذكاء الاصطناعي لتحليل برامج أجهزة الشبكات واقتراح ثغرات واختبار طرق استغلالها. وأنتج أحد مسارات العمل أكثر من 12 اكتشافا محتملا لثغرات غير معروفة خلال شهر. ووصفها بأنها محتملة، ضروري لأن العدد لا يثبت صحة جميع النتائج أو نجاح اختراقات بها.
دخل الذكاء الاصطناعي مجال الأمن السيبراني مثلما دخل مجالات أخرى. ويمكن استخدامه لحماية الأنظمة أو مهاجمتها
ولا تصلح هذه الأرقام لمقارنة شاملة بين الطرفين. فالمهاجمون لا ينشرون حصيلة اكتشافاتهم. لكنها توضح أن الأدوات التي توسع قدرة الباحثين على حماية البرامج تخفض أيضا الجهد المطلوب للبحث عن طرق مهاجمتها. ولذلك تحتاج المؤسسات إلى تسريع مراجعة النتائج وإصلاح الأنظمة بالتوازي مع توسيع استخدام الذكاء الاصطناعي في الفحص.
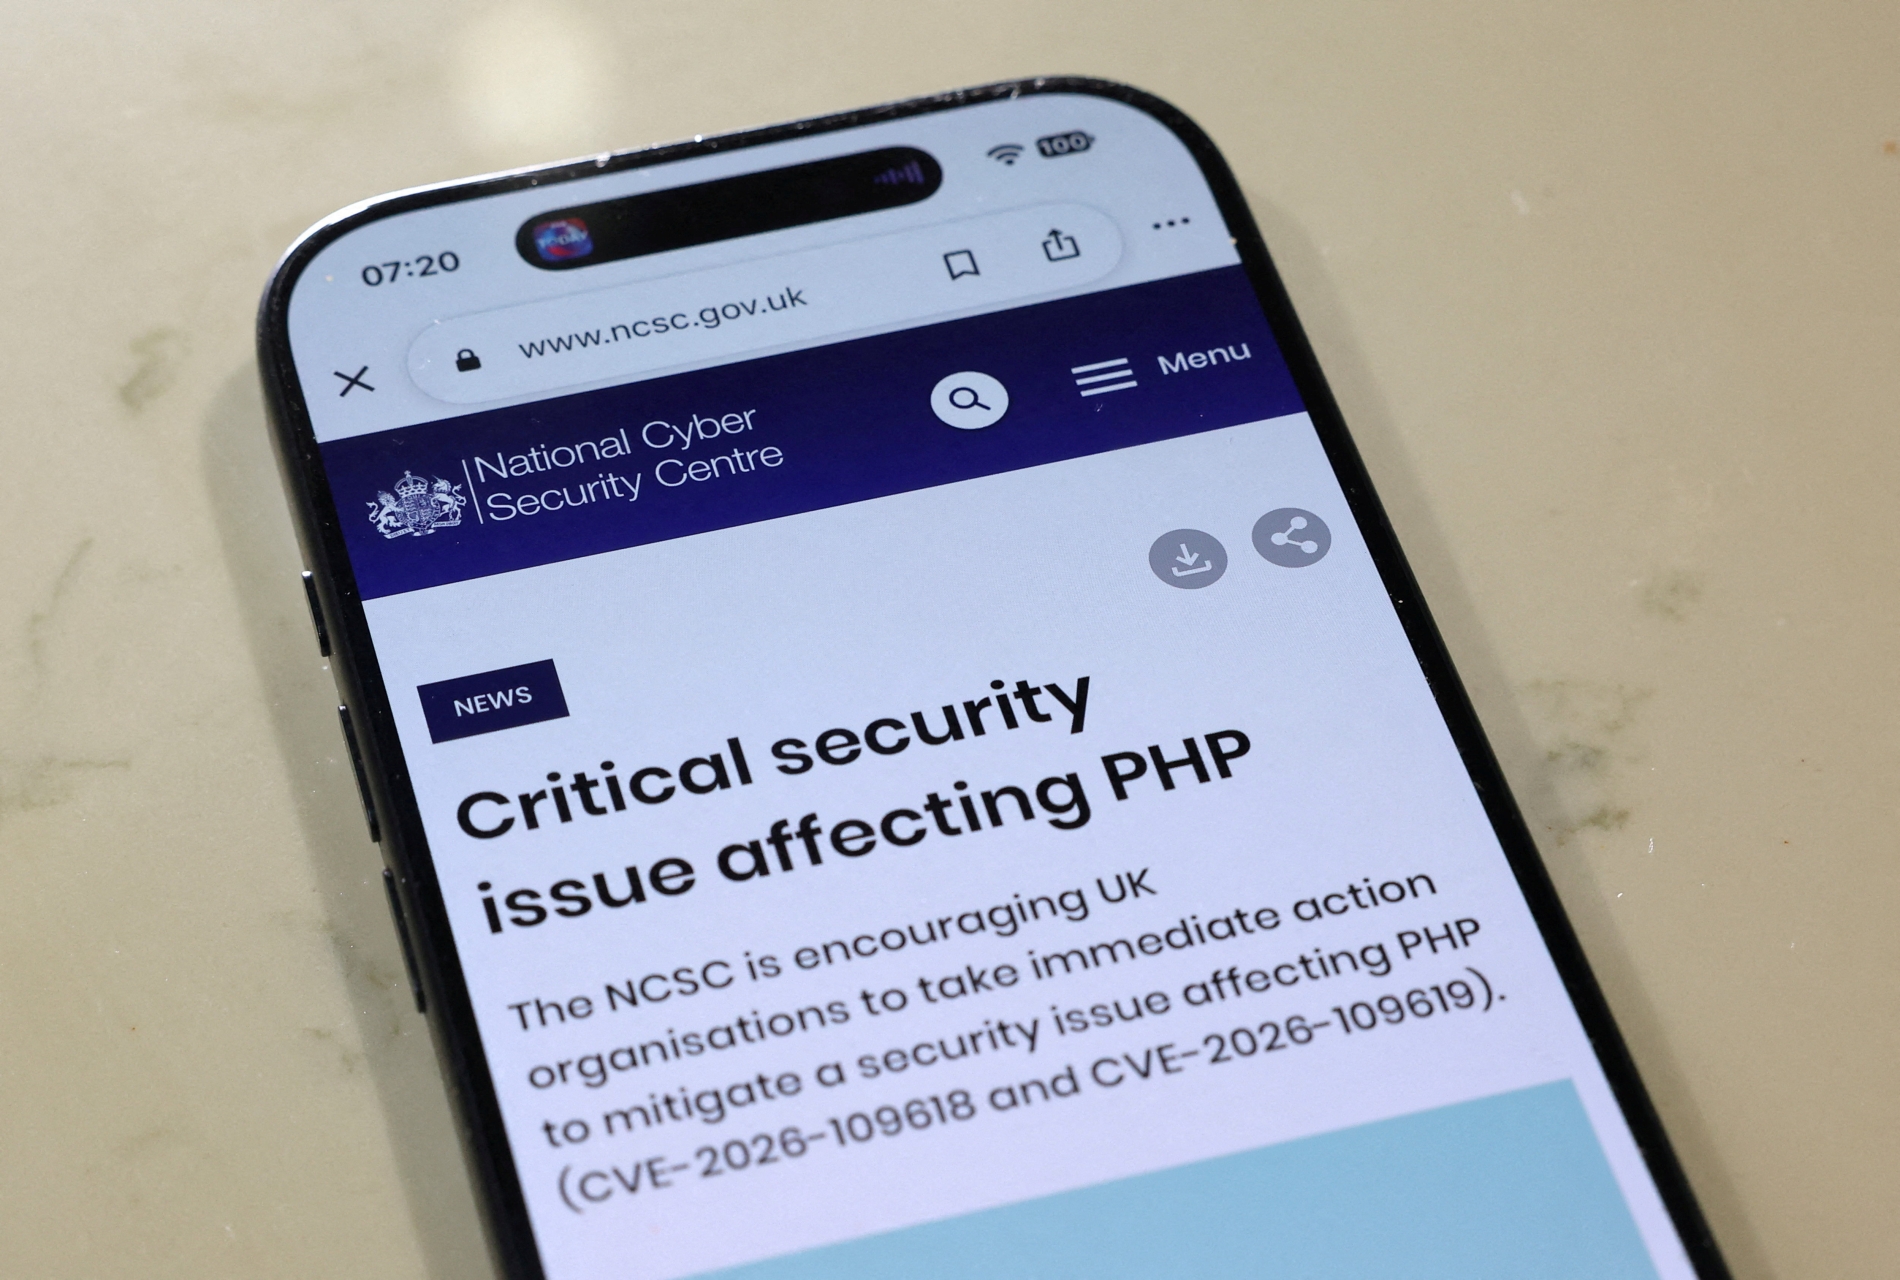
الصفحة الرئيسة لموقع المركز الوطني للأمن السيبراني، الجهة البريطانية المختصة تقنيا بالتهديدات السيبرانية وإدارة الحوادث، على شاشة هاتف ذكي في لندن، بريطانيا، 22 أكتوبر 2026
وبالتالي، يرجح أن تفرض سرعة اكتشاف الثغرات تكاليف إضافية على المؤسسات حتى مع انخفاض تكلفة البحث عنها. فكل اكتشاف مهم قد يستدعي مراجعة الأنظمة واختبار التحديثات وربما تعليق خدمات. وستكون المؤسسات التي تملك فرقا وخططا جاهزة أقدر على تقليل هذا التعطل. أما الجهات التي تؤجل الصيانة أو لا تعرف البرامج التي تعتمد عليها فقد تجد نفسها مضطرة إلى وقف أعمالها كلما صدر تحذير جديد. وهنا يصبح الإنفاق على الأمن جزءا من تكلفة استمرار الخدمة نفسها.
تكشف هذه التطورات أن الأمن السيبراني يدخل مرحلة تتقلص فيها المسافة بين اكتشاف الثغرة واستغلالها، بفعل الذكاء الاصطناعي الذي يسرّع قدرات المدافعين والمهاجمين على حد سواء. ولم تعد حماية الأنظمة تعتمد على اكتشاف الخلل وإصلاحه فحسب، إنما على سرعة الاستجابة، واختبار التحديثات، ومراقبة الأنظمة بحثا عن مؤشرات الاختراق. وفي حين تتزايد قدرة الآلات على اكتشاف نقاط الضعف، قد يكون من الأجدى معرفة من سيصل إلى الثغرات أولا، ومن سيتمكن من احتواء آثارها قبل أن تتحول إلى أزمة تطال مؤسسات ومستخدمين لم يكونوا طرفا فيها.