قد يبدو صباح يوم جمعة عادي، وأنت تبدأ يومك بقهوتك وتفتح إيميلك لتنطلق في يومك... قبل أن تكتشف أن العالم الرقمي من حولك قد أصابه الشلل. رسائل لا تُرسل، واجتماعات لا تنعقد، وملفات لا يمكن الوصول إليها، فيما تتعطل أدوات العمل والاتصال التي اعتدت أن تعمل بضغطة.
ماذا حصل مع مايكروسوفت؟
شهدت "مايكروسوفت" يومي 12 و13 نوفمبر/تشرين الثاني 2026 انقطاعاً واسع النطاق في خدماتها الرقمية، شمل "أوتلوك" (Outlook) و"مايكروسوفت تيمز" (Microsoft Teams) و"مايكروسوفت 365" (Microsoft 365) وغيرها من التطبيقات، وأثر في شركات ومؤسسات حكومية ومستخدمين في 74 دولة وإقليماً.
ويستمر الاضطراب منذ أكثر من 12 ساعة، مع تسجيل نحو 138 ألف بلاغ عن تعطل "أوتلوك" عبر منصة "داون ديتكتور" (Downdetector) في ذروة الأزمة. وقد أشارت الشركة إلى خروج عدد من الخوادم عن الخدمة بصورة مفاجئة، ما أدى إلى تحميل الخوادم المتبقية أعباء إضافية، وارتفاع الضغط على البنية التحتية. وأوضحت أن المشكلة لم تكن ناجمة عن زيادة حركة البيانات المعتادة.
وامتدت الأعطال إلى بعض خدمات الحماية السيبرانية لدى "مايكروسوفت" نفسها. وشملت الاضطرابات أداة "سايف لينكس" (Safe Links) التابعة لـ"مايكروسوفت ديفندر فور أوفيس 365" (Microsoft Defender for Office 365)، التي تعذر عليها التحقق من بعض الروابط، إلى جانب تأثر بوابة "ديفندر إكس دي آر" (Defender XDR) وبعض وظائف "مايكروسوفت بيرفيو" (Microsoft Purview) المرتبطة بمنع تسرب البيانات وتصنيفها.
وقد بدأت المشكلة قرابة الساعة 16:00 بتوقيت غرينتش يوم 12 نوفمبر/تشرين الثاني، قبل أن تتسع إلى خدمات أخرى. وواجهت محاولات الاستعادة صعوبات متكررة، بعدما عادت بعض الخوادم إلى التعطل عند إعادة تدفق البيانات إليها. وأعلنت الشركة في 13 نوفمبر/تشرين الثاني تحسناً تدريجياً في استقرار البنية التحتية، مع مواصلة العمل على استعادة الخدمات ورفع السعة التشغيلية.
إن تكرار الأعطال يمنح إدارات تكنولوجيا المعلومات سبباً لإعادة التفكير قبل وضع مزيد من أعمالها لدى مزود واحد
جوش غيلبرت، محلل الأسواق في منصة "إيتورو" (eToro)
هل هو هجوم إلكتروني؟
لم تكن "مايكروسوفت" قد أعلنت سبباً تقنياً نهائياً للانقطاع حتى 13 نوفمبر/تشرين الثاني، لكنها أشارت إلى عدم وجود مؤشرات على هجوم إلكتروني، وقد أكد تشارلز لامانا، نائب الرئيس التنفيذي لـ"مايكروسوفت" لقطاع "كوبايلوت" (Copilot) والذكاء الاصطناعي والمنصات، عدم وجود مؤشرات على أن الانقطاع ناجم عن نشاط تخريبي. وأعلنت "مايكروسوفت" أنها ستنشر تقريراً بعد احتواء الأزمة (Post-Incident Report)، يتضمن الأسباب الجذرية للعطل والإجراءات التصحيحية والتدابير الوقائية.
هل هي المرة الأولى؟
إنها ليست المرة الأولى التي تقع "مايكروسوفت" بمأزق مشابه. فقد واجهت الشركة أعطالاً واسعة طالت خدماتها. ففي يناير/كانون الثاني 2023، أدى تغيير في إعدادات أحد أجهزة توجيه الشبكة إلى انقطاع عالمي استمر نحو خمس ساعات ونصف.
شعار "مايكروسوفت" يظهر على واجهة مكاتب الشركة في إيسي ليه مولينو، بالقرب من باريس، فرنسا، 9 يناير 2025
وفي أغسطس/آب 2023، تسبب خلل في الكهرباء والتبريد بأحد مراكز بيانات Azure في أستراليا في اضطراب خدمات استمر أثره حتى 3 سبتمبر/أيلول. كما شهدت الشركة في نوفمبر/تشرين الثاني 2024 انقطاعاً طال "أوتلوك" و"إكستشانج أونلاين" (Exchange Online) وتقويم "تيمز" لأكثر من يوم، نتيجة خلل في نظام داخلي لإدارة حركة البيانات. وتكرر الأمر في أكتوبر/تشرين الأول 2025، عندما أدى خلل برمجي في "أزور فرونت دور" (Azure Front Door) إلى تعطيل خدمات مايكروسوفت ومواقع شركات أخرى لنحو ثماني ساعات ونصف، ثم واجهت "أوتلوك" و"تيمز" اضطراباً في يناير/كانون الثاني 2026 بسبب انخفاض السعة التشغيلية أثناء أعمال الصيانة.
قدّرت شركة التأمين وتحليل المخاطر السيبرانية "بارامتريكس" (Parametrix) الخسائر المباشرة التي تكبدتها شركات قائمة "فورتشن 500" (Fortune 500) جراء انقطاع "كراودسترايك" بنحو 5.4 مليار دولار
وتعكس هذه الحوادث نمطاً متكرراً من الأعطال المرتبطة بالبنية التحتية والتغييرات التقنية الداخلية، وتطرح تساؤلات حول موثوقية الخدمات الرقمية التي تعتمد عليها المؤسسات عالمياً. وتتمثل الأهمية الاقتصادية لحادثة اليوم في كشفها مخاطر التركّز الرقمي والاعتماد الواسع على مزود واحد للخدمات السحابية، إذ يمكن لعطل تقني لدى شركة واحدة أن يمتد أثره إلى قطاعات اقتصادية وحكومية متعددة، ويعيد طرح تساؤلات حول مرونة البنية التحتية الرقمية وكلفة توقفها.
ماذا عن التداعيات؟
امتدت التداعيات إلى العمليات التشغيلية والمالية للشركات والأسواق المالية وإلى جهات حكومية وأمنية في أستراليا واليابان، وخدمات حكومية في سنغافورة والفلبين.
وفي بريطانيا، واجهت عدة أجهزة شرطة صعوبات في استقبال البلاغات عبر نماذجها الإلكترونية، وطلبت من الجمهور استخدام الهاتف للإبلاغ عن الحالات العاجلة. كما تأثرت عيادات للرعاية الأولية ومؤسسات صحية بتعطل البريد الإلكتروني وأنظمة التواصل، فيما حذرت الجمعية الوطنية للصيدليات من احتمال إطالة فترات الانتظار وتأخر بعض الوصفات الطبية نتيجة صعوبات التواصل بين الصيدليات والعيادات.
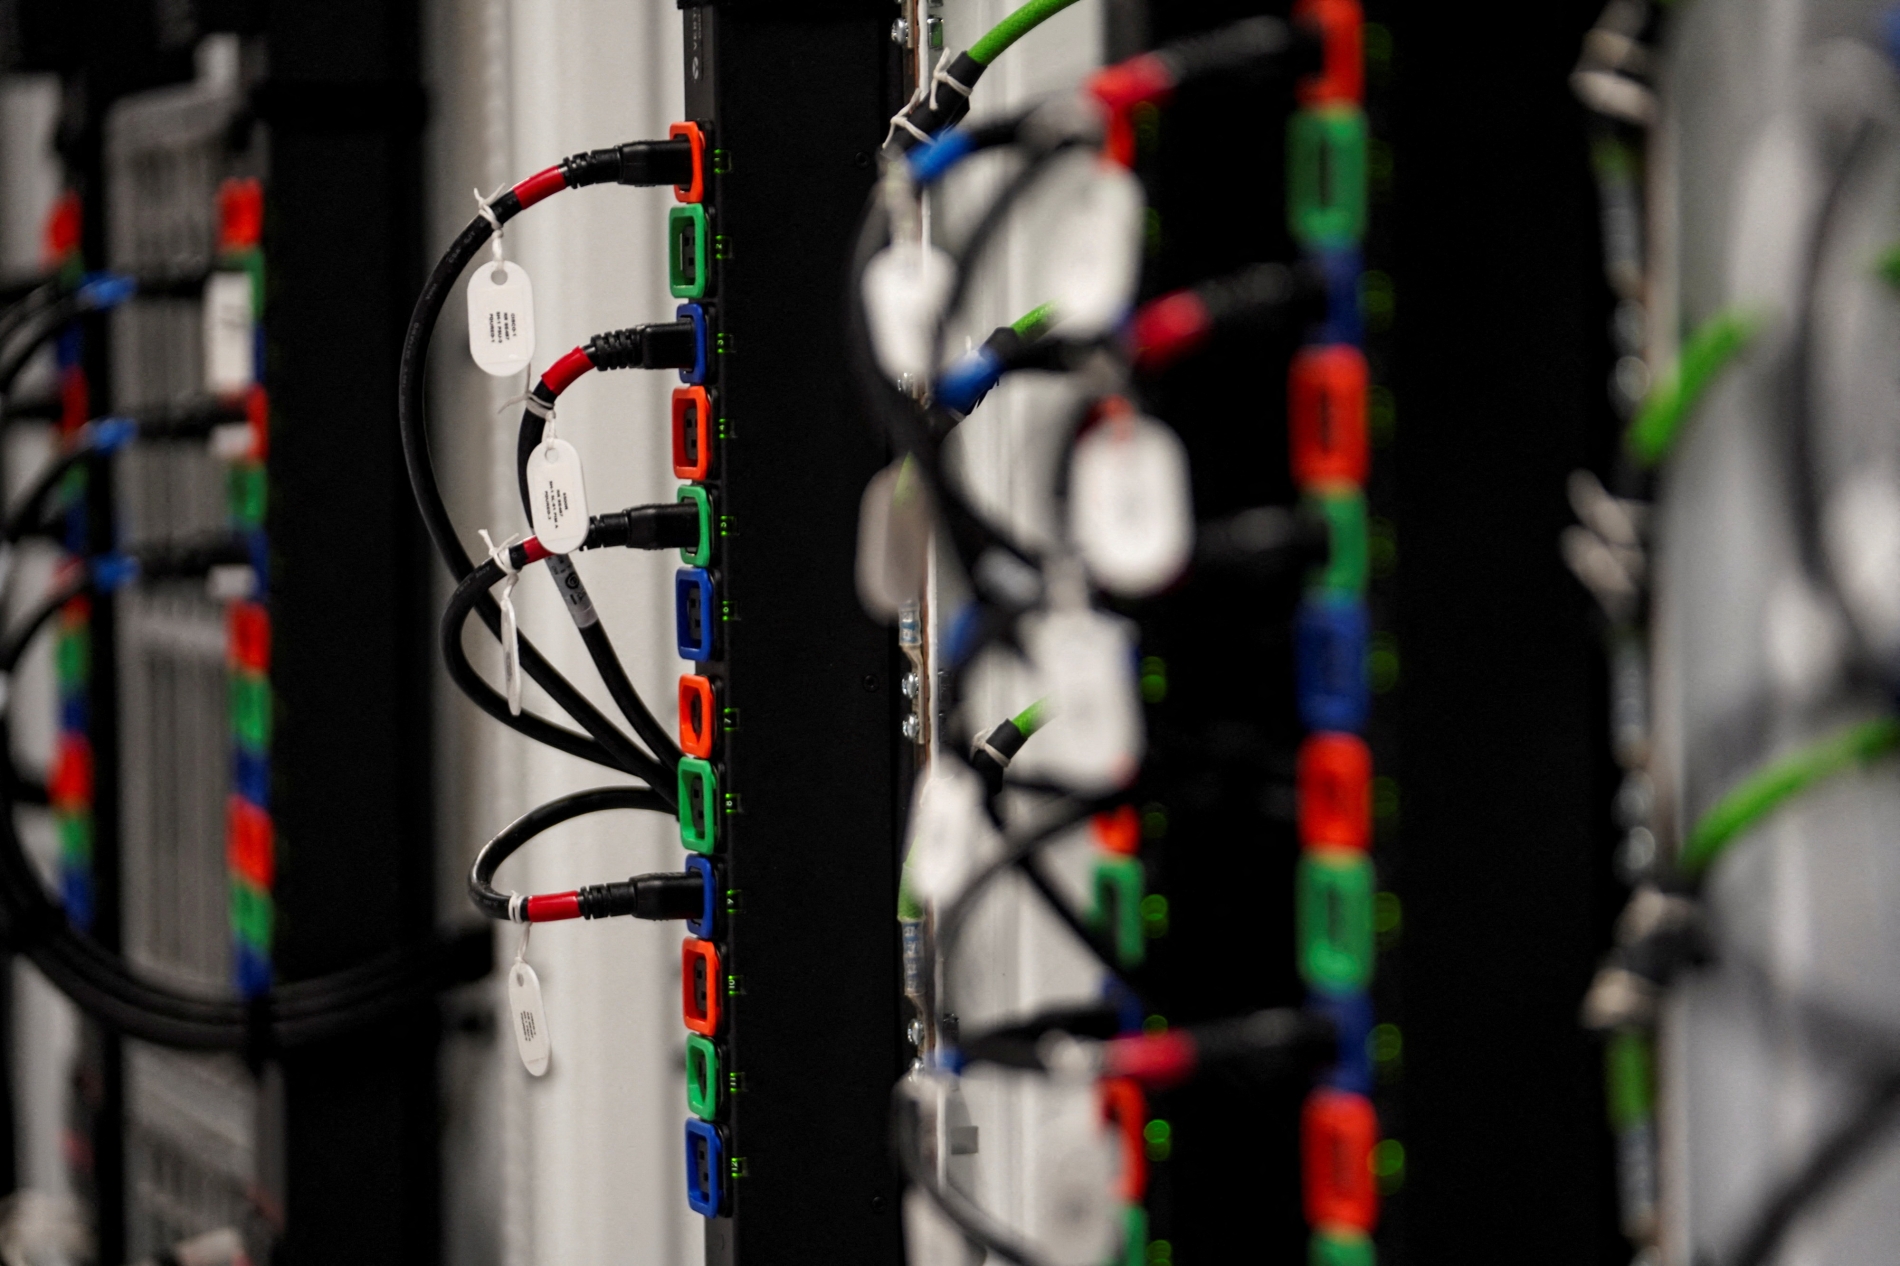
كابلات داخل قاعة البيانات في مجمّع مراكز بيانات "مايكروسوفت" في ماونت بليزنت، ولاية ويسكونسن، الولايات المتحدة، 18 سبتمبر 2025
كما تأثرت بعض الخدمات والعمليات المرتبطة بشركتي "أوبن إيه آي" (OpenAI) و"أنثروبيك" (Anthropic)، إلى جانب أنظمة البريد والدعم لدى شركتي الطيران "إندي غو" (IndiGo) و"إير إنديا" (Air India)، من دون تأثر الرحلات الجوية وفق التقارير.
وقد أدى تعطل "أوتلوك" و"مايكروسوفت 365" إلى إرباك الاتصالات والاجتماعات وإدارة الملفات، ما انعكس على اتخاذ القرارات وتقديم الخدمات وإنجاز المعاملات. وحذّر سورياب فيرما، نائب رئيس استشارات نمو تكنولوجيا المعلومات لدى "فروست آند ساليفان" (Frost & Sullivan)، من أن الخسائر المالية تتزايد مع كل دقيقة يستمر فيها الانقطاع، نظراً إلى اعتماد ملايين المؤسسات على منظومة "مايكروسوفت".
ووصلت التداعيات إلى شركات إدارة الصناديق وشركات التأمين على الحياة وشركات الاستثمار في تايوان. وأفادت "رويترز" بأن إحدى الشركات ألغت عملية إعادة شراء سندات كانت مقررة، بسبب الاضطراب التقني.
واضطرت شركة "ووركهورس جروب" (Workhorse Group) الأميركية المتخصصة في تصنيع الشاحنات الكهربائية إلى تأجيل إعلان نتائجها المالية للربع الثالث، الذي كان مقرراً في 12 نوفمبر/تشرين الثاني، إلى 16 نوفمبر/تشرين الثاني، مشيرة إلى اضطرابات الأعمال الناتجة عن الانقطاع العالمي.
وما هو أسوأ من ذلك هو أن الخسائر المحتملة لا تتوقف عند ساعات العمل الضائعة، بل تشمل مخاطر تجارية أبرزها الثقة والسمعة. فتكرار الأعطال قد يدفع الشركات إلى إعادة تقييم اعتمادها على خدمات "مايكروسوفت". ونقلت "رويترز" عن جوش غيلبرت، محلل الأسواق في منصة "إيتورو" (eToro)، قوله إن تكرار الأعطال يمنح إدارات تكنولوجيا المعلومات سبباً لإعادة التفكير قبل وضع مزيد من أعمالها لدى مزود واحد. وأضاف أن تراجع موثوقية الخدمات قد يجعل الشركات أكثر حذراً في توسيع إنفاقها على "كوبايلوت". وتتجه المؤسسات كذلك إلى تطوير أنظمة احتياطية أو توزيع خدماتها بين أكثر من مزود سحابي.
ما هي الكلفة المالية المقدرة للانقطاع؟
انعكس تعطل خدمات "مايكروسوفت" سريعاً على سهم الشركة، الذي تراجع في تداولات ما قبل افتتاح بورصة ناسداك يوم الجمعة بنحو 1.4 في المئة، وسط مخاوف المستثمرين من تداعيات الانقطاع على موثوقية خدماتها، وإن كان من المبكر عزل أثر الحادثة عن العوامل الأخرى المؤثرة في أداء السهم.
شعار "مايكروسوفت" على واجهة مكاتب الشركة في إيسي ليه مولينو، بالقرب من باريس، فرنسا، 25 يناير 2023
ولجهة الأكلاف على الأسواق، تُظهر حوادث الانقطاع التقني السابقة أن توقف الخدمات الرقمية لساعات قليلة قد يترتب عليه مليارات الدولارات من الخسائر الاقتصادية. ففي يوليو/تموز 2024، تسبب انقطاع "كراودسترايك" (CrowdStrike)، الشركة الأميركية المتخصصة في الأمن السيبراني في واحدة من أوسع حالات التعطل التقني في التاريخ، بعدما أرسلت تحديثاً برمجياً معيباً لأداة الحماية الأمنية التابعة لها، ما أدى إلى تعطل ملايين أجهزة الكمبيوتر التي تعمل بنظام "ويندوز" حول العالم. وقدّرت شركة التأمين وتحليل المخاطر السيبرانية "بارامتريكس" (Parametrix) الخسائر المباشرة التي تكبدتها شركات قائمة "فورتشن 500" (Fortune 500) جراء انقطاع "كراودسترايك" بنحو 5.4 مليار دولار، باستثناء "مايكروسوفت"، التي تأثرت أجهزتها بالعطل. وشملت التقديرات 1.94 مليار دولار في قطاع الرعاية الصحية، و1.15 مليار دولار في القطاع المصرفي، و860 مليون دولار لدى شركات الطيران. ولم تتجاوز الخسائر المؤمن عليها، وفق تقديرات شركات التأمين، نطاق 400 مليون إلى 1.5 مليار دولار، ما يعكس الفجوة بين الخسائر الاقتصادية والتغطية التأمينية.
قُدّرت خسائر توقف أحد أكبر ثلاثة من مزودي خدمات سحابية في الولايات المتحدة بنحو 2.8 إلى 5.9 مليار دولار إذا استمر الانقطاع من نصف يوم إلى يوم واحد، لترتفع إلى 11.2–23.8 مليار دولار إذا امتد إلى 5.5–11 يوماً
مكتب الأمن السيبراني والبنية التحتية الأميركي
وفي دراسة أعدها مكتب الأمن السيبراني والبنية التحتية الأميركي (CISA)، بالتعاون مع مكتب الاقتصاد السيبراني، قُدّرت خسائر توقف أحد أكبر ثلاثة من مزودي خدمات سحابية في الولايات المتحدة بنحو 2.8 إلى 5.9 مليار دولار إذا استمر الانقطاع من نصف يوم إلى يوم واحد، لترتفع إلى 11.2–23.8 مليار دولار إذا امتد إلى 5.5–11 يوماً.
وتوضح هذه المقارنات أن احتساب كلفة انقطاع "مايكروسوفت" يتطلب قياس الإيرادات التي تعذر تحقيقها، وساعات العمل والإنتاجية المفقودة، والمعاملات الملغاة أو المؤجلة، وتكاليف استعادة الأنظمة والتعويضات، مع تجنب احتساب الإيرادات المؤجلة خسائر نهائية. ولا تتوافر حتى الآن حصيلة مالية موثوقة وشاملة لانقطاع نوفمبر/تشرين الثاني 2026، لذلك لا يمكن إسقاط تقديرات الحوادث السابقة عليه مباشرة.
ما عن الهجمات السيبرانية التي تطال العالم؟
يشهد العالم خلال الأسابيع الأخيرة تصاعداً لافتاً في الهجمات السيبرانية، لكن اللافت هو تنوع أهدافها وأساليبها، وانتقالها من سرقة البيانات والأموال إلى تعطيل البنية التحتية والخدمات الحيوية، بما فيها أنظمة الإنذار والطاقة والتبريد والاتصالات. وتكشف الحوادث المسجلة بين أواخر أكتوبر/تشرين الأول ومنتصف نوفمبر/تشرين الثاني 2026 عن ثلاثة اتجاهات متزامنة هي هجمات مالية واسعة، واستهداف البنية التحتية الحيوية، واستخدام الذكاء الاصطناعي لتطوير الهجمات وتسريع تنفيذها.
توصيلات الأسلاك داخل قاعة البيانات السحابية التابعة لـ"مايكروسوفت" في مركز بيانات الشركة، في دبلن، أيرلندا، 17 فبراير 2026
ففي 30 أكتوبر/تشرين الأول، تعرضت منصة تداول العملات المشفرة "باينانس" (Binance) لهجوم سيبراني أدى إلى سرقة أصول رقمية قُدرت بنحو 6.3 مليار دولار. وبحسب المعلومات المنشورة، تمكن المهاجمون من اختراق حاسوب أحد مهندسي الشركة، واستغلال صلاحيات الوصول إلى البنية الداخلية للمحافظ الرقمية لتنفيذ عمليات سحب غير مصرح بها. وربطت التقارير الهجوم بمجموعة كورية شمالية.
وفي أواخر أكتوبر/تشرين الأول ومطلع نوفمبر/تشرين الثاني، تعرضت أنظمة التحكم الرقمية في ثلاجات ومجمدات متاجر في سبع دول أوروبية لهجمات سيبرانية، شملت بلجيكا وإستونيا وأيرلندا وفنلندا ولوكسمبورغ وهولندا والسويد، حيث تمكن المهاجمون من التلاعب بدرجات الحرارة عن بُعد، ورفعها في بعض الحالات إلى 50 درجة مئوية، ما أدى إلى إتلاف مواد غذائية واضطرار متاجر إلى التخلص من كميات منها. وسبق ذلك هجوم مماثل استهدف متاجر فرنسية في أكتوبر/تشرين الأول، وأدى إلى إتلاف مخزونات غذائية. ولم تُحسم هوية الجهة المنفذة، فيما أشارت تقديرات خبراء إلى احتمالات ارتباط الهجمات بجهات حكومية أو قراصنة منفردين.
رصدت "شيك بوينت" تصاعد توظيف الذكاء الاصطناعي في الهجمات السيبرانية، من أتمتة اكتشاف الثغرات واستغلالها إلى تطوير أدوات الاختراق، مع استهداف مؤسسات مالية وحكومية وشركات في عدة دول
وفي الأول من نوفمبر/تشرين الثاني، تعرض تطبيق الإنذار الجوي الأوكراني "إير ألرت" (Air Alert) للاختراق، وتمكن المهاجمون من إرسال تنبيهات زائفة إلى سكان كييف بشأن ضربات نووية أو تهديدات إشعاعية وكيماوية. واضطر مطورو التطبيق إلى تعليق الإشعارات مؤقتاً، فيما أكدت السلطات أن أنظمة الإنذار الأساسية لم تتوقف عن العمل. كما تعرض تطبيق الإنذار الروسي لهجوم منفصل.
وفي الفترة بين 2 و8 نوفمبر/تشرين الثاني، تعرضت مكتبة "كوينز العامة" (Queens Public Library) في نيويورك لهجوم ببرمجيات الفدية (Ransomware)، أدى إلى تشفير أنظمتها وتعطيل أجهزة الكمبيوتر العامة وشبكة الإنترنت وخدمات الإعارة الرقمية والتطبيق الإلكتروني.
تمثيل لعملة بتكوين المشفرة في هذا الرسم التوضيحي، 29 نوفمبر 2021
وفي الأول من نوفمبر/تشرين الثاني، تعرضت شركة "بيجيت" (Beget) الروسية لاستضافة المواقع لهجوم تخريبي أدى إلى محو بيانات من بنيتها السحابية وتعطيل مئات المواقع الإلكترونية، واضطر الشركة إلى إخضاع أكثر من ألف خادم للفحص اليدوي قبل استعادة الخدمات.
ومن أبرز التطورات التي رصدتها شركة "شيك بوينت ريسرش" (Check Point Research) خلال الفترة نفسها هو استخدام أدوات ذكاء اصطناعي لتنفيذ هجمات أكثر تعقيداً، إذ رصد الباحثون إطاراً هجومياً يحمل اسم "آرتكس" (ARTEX)، يستخدم الذكاء الاصطناعي لاكتشاف الأنظمة الضعيفة واستغلالها تلقائياً. ورصدوا 1,608 نسخ نشطة ومكشوفة منه على الإنترنت. وقد استخدمت مجموعة قرصنة تستهدف المؤسسات المالية والعملات المشفرة في الهند أدوات مدعومة بالذكاء الاصطناعي لتطوير نصوص هجومية وأتمتة مراحل الاختراق، فيما رُصدت حملة تجسس مرتبطة بمجموعة صينية استهدفت أكثر من 200 مؤسسة في 14 دولة، بينها جهات حكومية وشركات اتصالات ومؤسسات دفاعية.
وفي 12 نوفمبر/تشرين الثاني، كشفت "رويترز" نتائج استطلاع شمل شركات يابانية، أظهر أن ثلث الشركات تعرضت لهجمات استهدفت أنظمتها أو أنظمة مزودي خدماتها خلال 2026 وأن 10 في المئة من الشركات قالت إن الهجمات عطلت عملياتها التجارية، فيما 59 في المئة من الشركات تخطط لزيادة إنفاقها على الأمن السيبراني بصورة معتدلة، و3 في المئة تتوقع زيادة كبيرة. وجاء ذلك بعد سلسلة اختراقات وتسريبات بيانات طالت شركات ومؤسسات يابانية، دفعت الحكومة إلى إعداد حزمة طوارئ لتعزيز الأمن السيبراني بقيمة 10 مليارات ين، أي نحو 63 مليون دولار.
هل تتحوّل الجريمة السيبرانية إلى نشاط اقتصادي؟
تكشف هذه الحوادث أن الجريمة السيبرانية باتت نشاطاً اقتصادياً يستهدف سرقة الأصول الرقمية وابتزاز المؤسسات وتعطيل الأعمال، فيما يتيح الذكاء الاصطناعي تسريع اكتشاف الثغرات وأتمتة الاختراقات وتطوير أساليب التصيد. ويبرز كذلك خطر الاعتماد على الأطراف الثالثة، إذ يمكن لتعطل مزود خدمة واحد أن يمتد أثره إلى مؤسسات وقطاعات متعددة. وتجسّد حادثة تعطل خدمات "مايكروسوفت" هذا الترابط بوضوح؛ فحتى من دون ثبوت تعرض الشركة لهجوم سيبراني، أظهر الانقطاع كيف يمكن لخلل تقني لدى مزود رقمي واسع الانتشار أن يعطّل أدوات العمل والاتصال والخدمات لدى آلاف المؤسسات، ويحوّل الاعتماد على بنية تحتية مركزية إلى مصدر لمخاطر اقتصادية وتشغيلية واسعة.
ويكتسب هذا التحذير أهمية إضافية في ضوء ما قاله ريتشارد هورن، الرئيس التنفيذي للمركز الوطني البريطاني للأمن السيبراني، من أن العالم يواجه احتمال ارتفاع غير مسبوق في عدد الحوادث السيبرانية خلال الأشهر المقبلة، ليس لأن الذكاء الاصطناعي ابتكر أساليب اختراق جديدة بالضرورة، بل لأنه بات يتيح اكتشاف ثغرات قديمة واستغلالها بسرعة وعلى نطاق لم يكن ممكناً سابقاً. وهنا تلتقي المخاطر التي كشفتها الهجمات مع الدرس الذي أظهره انقطاع مايكروسوفت، فكلما توسع الاعتماد على الأنظمة الرقمية، ازدادت كلفة الثغرات التقنية وضعف الاستثمار في الأمن والمرونة التشغيلية.